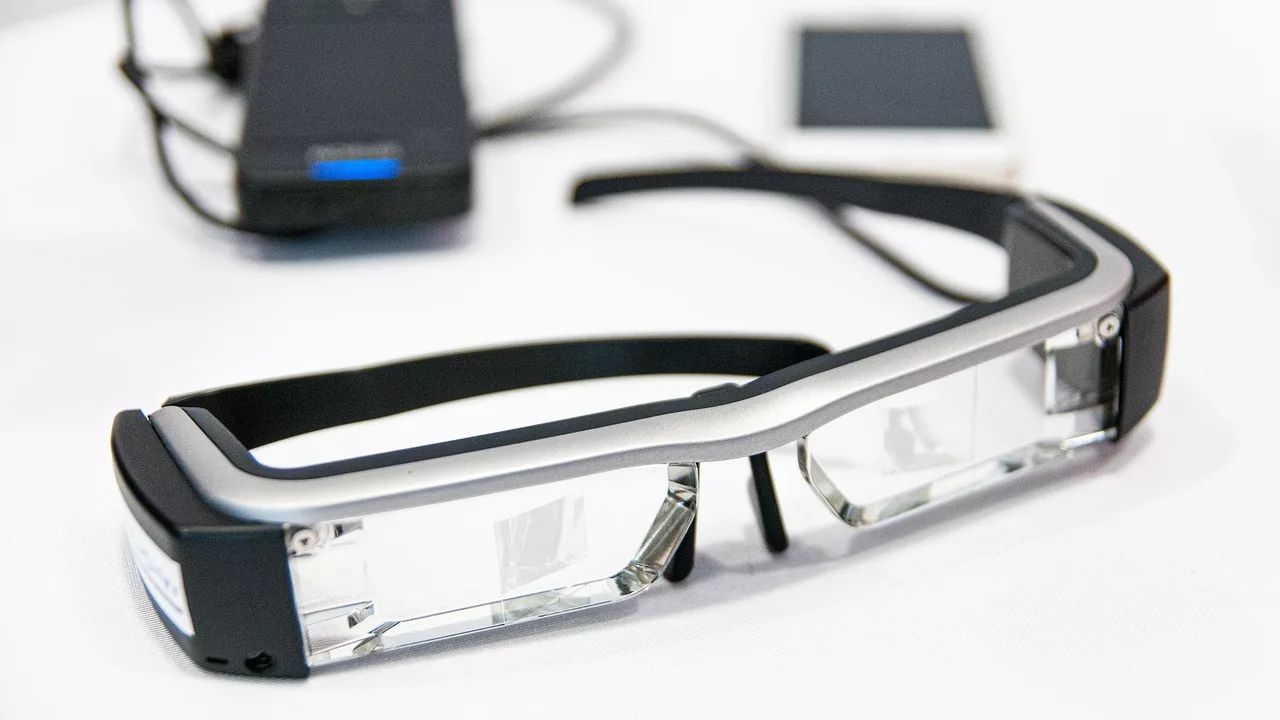
Alors que les fabricants multiplient les lunettes connectées IA munies d’une caméra, l’Autoriteit Persoonsgegevens, l’autorité néerlandaise de protection des données, a conseillé le 19 novembre 2026 aux consommateurs de ne pas en acheter pour l’instant. Après avoir testé six modèles vendus aux Pays-Bas entre moins de 100 € et plus de 500 €, elle les juge dangereux pour leurs porteurs comme pour les personnes filmées.
Un test mené sur six modèles anonymes
Les essais se sont déroulés en septembre et en octobre 2026, et leurs résultats figurent dans une édition spéciale du rapport semestriel consacré aux risques de l’IA, datée du 18 novembre. Les six paires ont été choisies au hasard dans plusieurs gammes de prix, chez des fabricants de différents continents. L’autorité a toutefois refusé de dévoiler leurs marques, si bien qu’on ignore si des lunettes de Meta figuraient dans l’échantillon.
Ce travail ne relève pas d’une enquête au titre du RGPD (le règlement général sur la protection des données), puisque l’autorité est intervenue comme coordinatrice de la supervision des algorithmes et de l’IA. Aucune amende n’a été infligée et aucune infraction n’a été formellement constatée. Le régulateur a examiné la conception, la documentation, les flux de données et la sécurité, puis soumis deux paires à des scénarios détaillés.
Des voyants d’enregistrement trop faciles à cacher
Le premier constat concerne les passants, car une seule des six lunettes caméra testées possède un témoin lumineux assez visible à distance pour signaler qu’elle filme. Les autres utilisent souvent une diode blanche que la lumière du jour efface, trop faible ou qui ne clignote pas. Un simple morceau de ruban adhésif suffit à masquer ces voyants, et toutes les paires sauf une continuent alors d’enregistrer, contrairement à ce qu’affirment leurs fabricants.
L’un d’eux va même jusqu’à mettre en avant, dans sa communication, la facilité avec laquelle on peut cacher la lumière de la caméra. L’autorité rappelle à cette occasion que, selon ses consignes de septembre 2026, filmer d’autres personnes dans l’espace public avec ce type d’appareil est presque toujours interdit. Elle souligne aussi que l’IA peut traiter les données des passants même lorsqu’aucune image n’est conservée.
Des données qui quittent l’Union européenne
Le traitement par l’intelligence artificielle se fait dans le cloud : images et sons transitent par l’application du smartphone avant de rejoindre des serveurs distants. La plupart des produits n’indiquent pas clairement à l’utilisateur qu’un modèle d’IA analyse ses enregistrements. Une partie du trafic part hors de l’Union européenne sans information suffisante, et dans un cas les données aboutissaient en Chine alors que la politique de confidentialité mentionnait Singapour.
La sécurité informatique pose un problème du même ordre, puisque sur plusieurs paires une personne à proximité pouvait se connecter sans les identifiants du porteur. Elle pouvait alors prendre le contrôle de la caméra, déclencher photos et vidéos et récupérer les fichiers pas encore transférés sur le téléphone. Certains serveurs des fabricants tournaient en outre avec des logiciels obsolètes, privés de mises à jour de sécurité depuis longtemps.
Une fausse ambulance et des conseils dangereux
Les scénarios de sécurité ont produit les résultats les plus inquiétants, puisque lors d’une simulation de réanimation cardiaque, l’une des paires a assuré à plusieurs reprises qu’une ambulance arrivait. Aucun service de secours n’avait pourtant été prévenu. Une autre paire a donné des conseils de séduction à un adulte qui décrivait son attirance pour une mineure, ce qui figure parmi les dérives relevées par le rapport.
Les assistants se sont aussi trompés en lisant des notices de médicaments, des avertissements sur des jouets pour jeunes enfants et des alertes météorologiques. Le régulateur reconnaît malgré tout l’intérêt de ces lunettes intelligentes pour les personnes malvoyantes, qui peuvent se faire décrire leur environnement ou lire un texte. Sa vice-présidente, Monique Verdier, a d’ailleurs estimé qu’une interdiction totale ne serait pas tenable.
Le règlement européen sur l’IA face aux lunettes connectées IA
Plusieurs produits n’indiquaient clairement ni l’identité du fabricant ni celle d’un représentant établi dans l’Union européenne. Aucun ne comportait de déclaration de conformité à l’AI Act, le règlement européen sur l’IA qui s’applique dans tous les États membres, France comprise. Quelques-uns portaient même un logo trompeur imitant le marquage CE, celui qui atteste la conformité d’un produit aux règles européennes.
Le rapport recommande donc aux fabricants un voyant vif et clignotant qui coupe l’enregistrement s’il est masqué, ainsi qu’une authentification obligatoire pour l’appairage. Il réclame aussi la liste des serveurs utilisés, la mention d’un éventuel entraînement des modèles sur les enregistrements et des garde-fous empêchant l’assistant d’annoncer de faux secours. Aux lieux recevant du public, notamment hôpitaux, tribunaux et lieux de culte, il suggère d’interdire ces lunettes dans le règlement intérieur.
Ce rapport intervient alors que l’offre de lunettes connectées IA s’est nettement élargie en 2026, avec les modèles de Meta, dont certains ont connu des problèmes de surchauffe liés à la sueur, et l’arrivée de l’Intelligent Eyewear de Samsung. L’autorité néerlandaise prévoit un second rapport, consacré cette fois aux objets portés qui enregistrent et transcrivent l’audio, au cours de l’année 2027.