Le parquet de Paris a ouvert le lundi 9 novembre 2026 une information judiciaire sur la cyberattaque frigos Iran, qui avait poussé à 50 °C les installations frigorifiques d’environ 700 sites de la grande distribution française à la mi-octobre. La justice vise le chef d’une unité cyber rattachée aux Gardiens de la Révolution iraniens et ses deux adjoints, et réclame des mandats d’arrêt internationaux.
Qui est accusé d’avoir saboté les frigos des supermarchés ?
La justice française désigne le groupe Shahid Kaveh. Il s’agit d’une unité cyber offensive rattachée au Centre électronique et cyber du Corps des Gardiens de la Révolution islamique, souvent abrégé CGRI-CEC. Les Gardiens de la Révolution sont la branche armée idéologique du régime iranien, distincte de l’armée régulière.
La procédure vise nommément le chef de ce groupe et ses deux adjoints, mais aussi toute autre personne qui serait identifiée au fil de l’enquête. Le parquet a demandé la délivrance de mandats d’arrêt internationaux, ce qui permet de faire rechercher les suspects hors de France.
Le même jour, le ministre des Affaires étrangères, Jean-Noël Barrot, a imputé publiquement l’attaque aux Gardiens de la Révolution, en marge d’une réunion des ministres des Affaires étrangères du G7 à Paris. Il a annoncé la convocation de l’ambassadeur d’Iran en France et des sanctions européennes contre les responsables. Il a présenté l’opération comme la première cyberattaque de sabotage à grande échelle menée sur le territoire national.
Cyberattaque frigos Iran : comment les enquêteurs remontent-ils la piste ?
Dans la cyberattaque frigos Iran, deux indices techniques ont orienté les soupçons. Les attaquants ont laissé des traces en farsi, la langue officielle de l’Iran. Des adresses IP renvoyaient aussi vers des terminaux situés dans ce pays.
Une adresse IP fonctionne comme l’adresse postale d’un appareil connecté à internet : elle indique d’où partent les connexions. Les enquêteurs estiment que ces éléments, ajoutés à la méthode employée, correspondent à la signature habituelle de l’unité Shahid Kaveh.
L’enquête est conduite conjointement par l’Office anti-cybercriminalité (OFAC) et la Direction générale de la sécurité intérieure (DGSI), avec l’appui d’autres services spécialisés de l’État. Des juges d’instruction prennent désormais la suite du parquet.
Quelles infractions sont retenues ?
La section cybercriminalité du parquet de Paris a retenu plusieurs qualifications pénales :
- atteintes frauduleuses à un système de traitement automatisé de données, en bande organisée ;
- dégradations par un moyen dangereux pour les personnes, en bande organisée ;
- participation à une association de malfaiteurs en vue de préparer un crime.
Une circonstance aggravante s’ajoute : les faits auraient été commis dans le but de servir une puissance étrangère, l’Iran. Le parquet s’était saisi de l’affaire dès le 12 octobre, au titre de sa compétence nationale en matière de cybercriminalité.
Comment la cyberattaque des frigos a-t-elle fonctionné ?
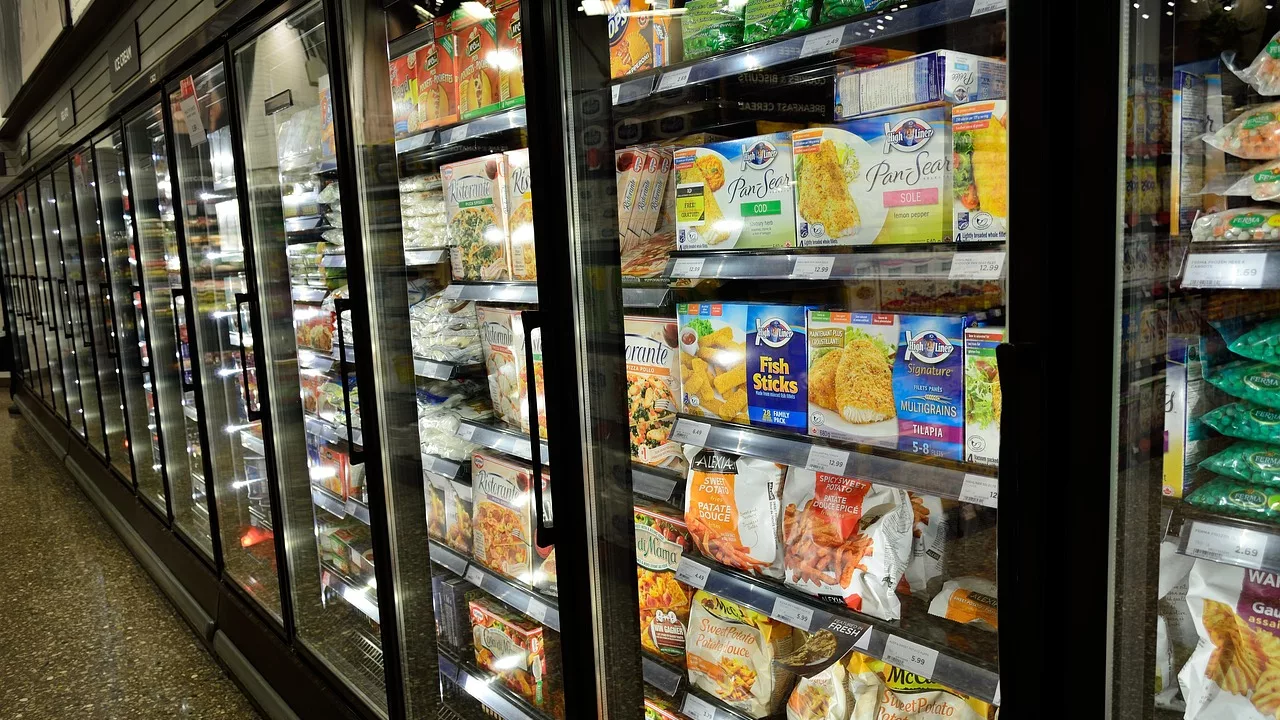
Les pirates ont pris le contrôle à distance des contrôleurs de froid, les petits boîtiers qui régulent la température des vitrines et des chambres froides. Ils sont passés par les interfaces web de ces équipements, accessibles depuis internet. Les modèles visés portaient les marques Danfoss et Dixell, avec d’anciennes versions du logiciel de régulation de Danfoss, antérieures à la version 4.
La manœuvre a détourné la fonction de dégivrage. En temps normal, ce cycle tourne environ deux heures par jour pour retirer le givre. Les attaquants ont lancé des dégivrages sans limite de durée, avec une consigne de 50 °C, et ont coupé les alertes des sondes de température. Dans certains magasins, l’opération a démarré vers minuit, ce qui a laissé plusieurs heures à la chaleur pour s’installer avant que quiconque s’en aperçoive.
L’Agence nationale de la sécurité des systèmes d’information (ANSSI), saisie par le Premier ministre, a rapidement relevé une vulnérabilité dans le logiciel de l’éditeur danois. Elle a aussi pointé des défauts de sécurité élémentaires, comme des équipements laissés exposés en ligne.
Quels magasins ont été touchés en France ?
L’attaque a frappé dans la nuit du 11 au 12 octobre 2026 et a concerné environ 700 sites. Le bilan par enseigne donne une idée de l’ampleur :
- au moins 300 magasins Intermarché et Netto (Groupement Mousquetaires), avec des pertes estimées à plusieurs millions d’euros ;
- 80 supermarchés Carrefour ;
- moins d’une centaine de points de vente de Coopérative U ;
- 5% des magasins Monoprix (groupe Casino) ;
- un fournisseur de matériel frigorifique du groupement E.Leclerc.
De grandes quantités de produits frais et surgelés ont dû être détruites, et une vingtaine de départs de feu ont été signalés. Dans un Intermarché de Haguenau, dans le Bas-Rhin, les meubles réfrigérés ont atteint 36 °C, pour un préjudice estimé à 50 000 euros par la gérante.
Le même scénario s’est reproduit le 2 novembre 2026, cette fois dans des supermarchés d’au moins onze pays européens, de la Belgique à la Suède. Deux jours plus tard, une autre affaire a visé les chambres froides de plasma de l’Établissement français du sang.
Que va-t-il se passer maintenant ?
Les juges d’instruction poursuivent les investigations, tandis que les mandats d’arrêt internationaux doivent encore être délivrés. Les sanctions européennes évoquées par Jean-Noël Barrot n’ont pas encore été détaillées au 9 novembre 2026.
Ce qu’il faut retenir de la cyberattaque frigos Iran :
- une information judiciaire est ouverte depuis le 9 novembre 2026 ;
- le groupe Shahid Kaveh, lié aux Gardiens de la Révolution, est visé ;
- l’ambassadeur d’Iran en France est convoqué au Quai d’Orsay.