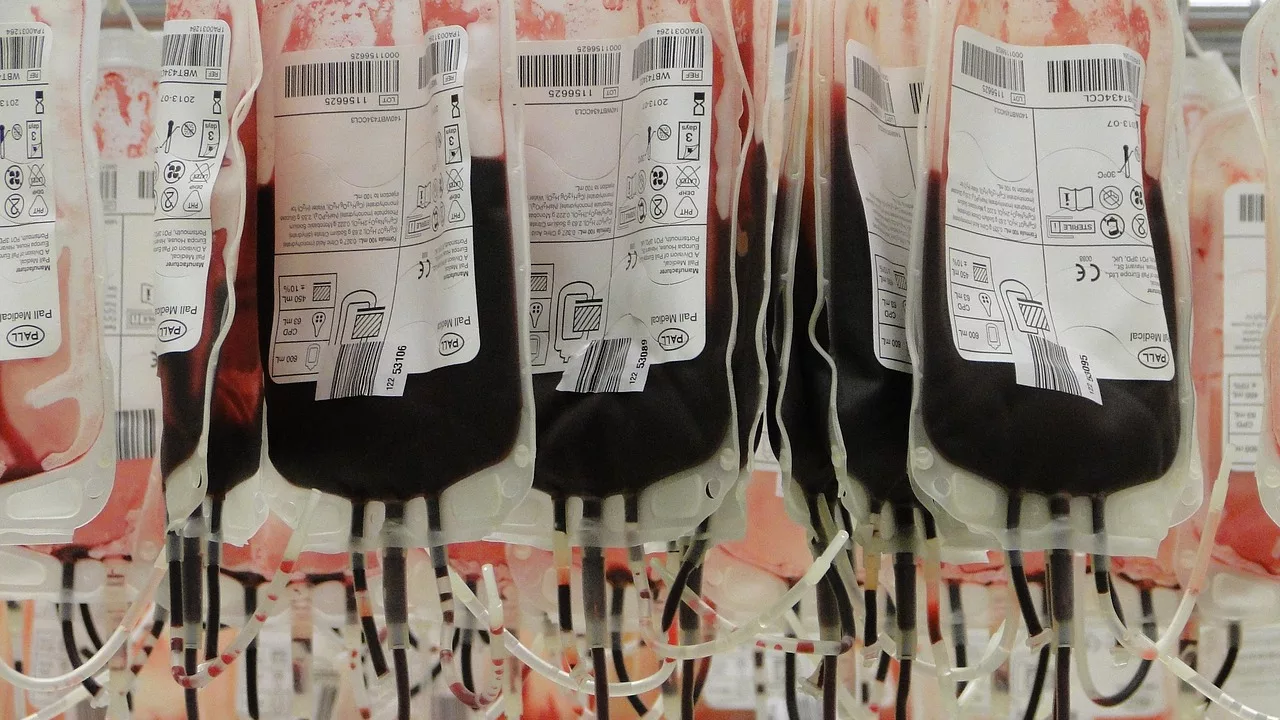
Trois semaines après les supermarchés, la cyberattaque EFS montre que les équipements frigorifiques connectés restent une cible de choix : dans la nuit du 1er au 2 novembre 2026, des chambres froides de l’Établissement français du sang ont été reprogrammées à distance, leur consigne passant de -30 °C à 110 °C. L’attaque a transité par Coolworld, le prestataire chargé de leur maintenance, et un technicien d’astreinte a repéré la hausse de température avant tout dommage.
Une cyberattaque EFS passée par un prestataire
Les conteneurs frigorifiques visés, dont certains se trouvent en Bourgogne-Franche-Comté, sont entretenus par la société Coolworld. C’est par ce sous-traitant que les attaquants auraient atteint les équipements de l’EFS, l’établissement public qui gère la collecte du sang et du plasma en France. Le nombre de chambres froides touchées n’a pas été communiqué.
Leur contenu explique l’inquiétude suscitée par l’affaire. L’EFS a d’abord évoqué des échantillons prélevés sur les donneurs, conservés pour la surveillance sanitaire, avant de confirmer que du plasma congelé destiné aux transfusions figurait aussi parmi les produits stockés.
De -30 °C à 110 °C : c’est la consigne qu’auraient programmée les attaquants sur des équipements conservant du plasma destiné aux transfusions.
Ce chiffre de 110 °C correspond à une consigne, et non à une température mesurée à l’intérieur des conteneurs. L’enquête doit aussi établir si les pirates ont réellement modifié le réglage des machines ou seulement l’affichage des températures.
Aucune conséquence selon le ministère de la Santé
Le ministère de la Santé assure que la cyberattaque EFS n’a eu aucune conséquence opérationnelle, grâce à l’intervention rapide du technicien de permanence. Aucun effet sur la chaîne transfusionnelle ni sur les patients n’a été signalé. Ni l’origine de l’attaque ni l’identité de ses auteurs n’ont été rendues publiques.
Ce dénouement contraste avec celui de la nuit du 11 au 12 octobre 2026, lorsque des centaines de supermarchés français avaient dû jeter leurs produits frais après la mise en dégivrage forcé de leurs vitrines, pilotées par d’anciens régulateurs Danfoss qui ne reçoivent plus de mises à jour. La nuit même de l’attaque contre l’EFS, une vague similaire touchait des magasins en Belgique, au Luxembourg et en Suède, comme le détaillait notre article sur les frigos de supermarchés piratés en Europe.
Le froid connecté, maillon faible de la cybersécurité
Le mode opératoire est comparable dans les deux cas : modifier à distance la consigne d’un système de régulation du froid relié à internet. À la différence des serveurs informatiques, ces automates industriels restent longtemps en service, parfois sans correctif de sécurité, et leur maintenance est confiée à des sociétés extérieures disposant d’un accès à distance.
La cyberattaque EFS illustre ce risque lié aux sous-traitants, déjà au cœur de nombreuses fuites de données ces derniers mois. L’enquête devra préciser par quelle faille les attaquants sont passés chez Coolworld et si d’autres clients du prestataire ont été visés, l’ANSSI ayant déjà été chargée en octobre d’examiner l’attaque contre la grande distribution.